汎用型自作PCまとめ

当ブログは5ちゃんねる、おーぷん2ちゃんねるから「自作PC」「ITニュース」「ガジェットネタ」関連の話題をまとめています。偶に「オーディオ」や「ゲーム」「プログラミング」などの雑談も。

    ハッカー

    コメント(14)  
    28ef70da

    1: それでも動く名無し 2026/10/15(木) 20:21:12.82 ID:h9u6CVwB0
    ソースネクスト情報流出か 最大2251万件|下野新聞 
    https://www.shimotsuke.co.jp/articles/-/1441025

    3: それでも動く名無し 2026/10/15(木) 20:22:41.64 ID:h9u6CVwB0
    セキュリティソフト作ってるようなとこもやられるんやったらもう無理なんちゃうんかこれ

    画像の説明文

    コメント(15)  
    28ef70da

    1: マラビロク(ジパング) [CN] 2026/10/14(水) 16:39:30.40 ID:uQgk0zzj0 BE:323057825-PLT(12000)
    デンマークの880万人分流出、原因はパスワード「123456」 ハッカー「侵入は難しくなかった」 現地報道
    https://www.itmedia.co.jp/news/article/2610/14/2000002257/

    3: ホスフェニトインナトリウム(千葉県) [ニダ] 2026/10/14(水) 16:41:03.97 ID:ZAHdQLR70
    パスワードなんて飾りですよ

    画像の説明文

    コメント(8)  
    3b940d20

    1: 田杉山脈 ★ 2026/07/09(木) 18:10:57.84 ID:QPylUuOW
     生成AIでサイバー攻撃のためのプログラムを作成する人物への悪口・蔑称として「プロンプトキディ」(Prompt Kiddie)という言葉がある。海外の老舗用語解説サイト「Urban Dictionary」では、「LLMやLLMエージェントにハッキングを任せ、その仕組みを学ぼうとしない脅威アクター。プロンプトキディは『スクリプトキディ』の卑劣で低スキルなバージョン」と容赦がない。

    (続きはこちら)
    https://internet.watch.impress.co.jp/docs/yajiuma/2123316.html

    2: 名刺は切らしておりまして 2026/07/09(木) 18:15:56.54 ID:4QjESuSz
    その卑劣な低スキルな人間でも実行できてしまう様になったんだよね

    画像の説明文

    コメント(18)  
    e755de08

    1: 名無しさん@おーぷん 26/04/30(木) 16:01:12 ID:9tiP
    こういうのほんまに可能なん

    画像の説明文

    コメント(40)  
    hacker-2300772_640

    1: 警備員[Lv.14] 2024/08/27(火) 09:39:29.69 ID:ksbMe2iQ0
    「交渉決裂」とロシア系ハッカー KADOKAWA障害、再攻撃も

     出版大手KADOKAWAが大規模なサイバー攻撃により、システム障害や個人情報漏えいの被害を受けた問題で、犯行声明を出したロシア系ハッカー犯罪集団が27日までに共同通信の取材に応じ、「交渉は決裂した」と主張した。「KADOKAWAに800万ドル(約11億円)を要求したが、支払いに応じなかった」とコメントした。

     KADOKAWAの情報システムに対し、現在も侵入経路を確保しているとほのめかした。「復旧した後も、同じ問題に繰り返し直面するだろう」と再攻撃を予告した。

    (続きはこちら)
    https://news.yahoo.co.jp/articles/10d3149d6e63a2b8b72755eba4d9feb325de4bc8

    4: それでも動く名無し 警備員[Lv.6][新芽] 2024/08/27(火) 09:41:38.83 ID:Qv57YgrJM
    一回払ったら脅せばまた払うと思われる

    画像の説明文

    コメント(22)  
    hacker-2300772_640

    1: すらいむ ★ 2024/08/10(土) 22:35:37.80 ID:fLPDx6eG
    日本のランサムウェア検出率は世界1位。「攻撃者にメリットが大きい標的と認識されている」~アクロニスが2024年度上半期のサイバー脅威レポート

     アクロニス・ジャパンは8月8日、サイバー脅威研究部門であるAcronis Threat Research Unit(TRU)による「2024年度上半期 サイバー脅威レポート」を発表。
     ランサムウェアの検出率が世界15カ国において、日本が最も高いという結果が出た。

     TRUによる発表は年2回行われ、世界15カ国の100万以上のWindowsエンドポイントを活用し、サイバーセキュリティの動向を浮き彫りにしている。
     これによれば、2024年第1四半期(2024年1月~3月)の日本におけるランサムウェアの検出率は16.5%で、米国の5.4%、英国の2.5%などを大きく上回り、2位のドイツの13.4%に対しても、3.1ポイントも上回っている。
     また、2024年4月の日本の検出率は5.6%、5月は4.5%と減少しているが、それを差し引いても先進国の中で、検出率が最も高い状況を保っている。

    (以下略、続きはソースでご確認ください)
    https://internet.watch.impress.co.jp/docs/news/1615178.html

    2: 名無しのひみつ 2024/08/10(土) 23:01:41.19 ID:ZZUd3Bb5
    金払わない率も高いんじゃなかった

    画像の説明文

    コメント(8)  
    hacker-2300772_640

    1: すらいむ ★ 2024/07/25(木) 22:53:35.26 ID:Bm0CFyfQ
    セキュリティ企業が雇ったリモートワーカーが実は北朝鮮のハッカーだった

     セキュリティソフトウェアを開発する「KnowBe4」で、ソフトウェアエンジニアとして採用した人物が実は北朝鮮のハッカーだったことが報告されています。

     How a North Korean Fake IT Worker Tried to Infiltrate Us
     https://blog.knowbe4.com/how-a-north-korean-fake-it-worker-tried-to-infiltrate-us

     Security Firm Discovers Remote Worker Is Really a North Korean Hacker | PCMag
     https://www.pcmag.com/news/security-firm-discovers-remote-worker-is-really-a-north-korean-hacker

     フィッシング攻撃やサイバー攻撃の脅威についてのセキュリティ意識向上プログラムを開発するKnowBe4では、ソフトウェアエンジニアを募集していました。
     KnowBe4では、求人の応募者に対して履歴書の提出を求めたり、リモートでの面接を複数回実施したり、身辺調査を行ったりしており、ある応募者がこのプロセスをクリアしたとのこと。

    (以下略、続きはソースでご確認ください)
    https://gigazine.net/news/20240725-north-korean-hacker-remote-worker/

    2: 名無しのひみつ 2024/07/25(木) 22:58:35.66 ID:cQw4udD6
    ええ…
    まさに事実は小説より奇なりだなあ

    画像の説明文

    コメント(17)  
    hacker-2300772_640

    1: PARADISE ★ 2024/06/26(水) 10:01:47.11 ID:uU20lAmI9
     遠隔でシステムを操作するツールである「SSH」への攻撃をわざと行わせて行動を観察する「ハニーポット」を30日間にわたって設置した結果をセキュリティエンジニアのソフィアン・ハムラウイ氏が公開しています。

    ハムラウイ氏はカーネルが「6.8.0-31-generic」でOSが「Ubuntu 24.04 LTS x86_64」のマシンを用意し、ハニーポットとして使用しました。

    30日に行われたログイン試行は合計1万1599回で、1日あたり平均386回ログインが試されている事がわかります。

    ログインを試す際に使用されたユーザー名のランキングには「root」や「admin」「ubuntu」「support」など、標準で使用されるものや一般的に使用されがちな名前が登場。第2位に「345gs5662d34」という不思議な名前が登場していますが、これはPolycom CX600というIP電話機で使用されている標準ユーザー名とのこと。

    以下ソース
    https://gigazine.net/news/20240622-ssh-honeypot/

    2: 警備員[Lv.13] 2024/06/26(水) 10:04:02.46 ID:xc5JSgkC0
    sshの待受ポートを変えとくだけで全然違うよ。

    画像の説明文

    コメント(11)  
    anonymous-2755365_640

    1: ハロアナエロビウム(愛知県) [JP] 2023/08/28(月) 20:06:00.73 ID:igjkD2K90● BE:896590257-PLT(21003)
    デンマークのホスティング事業者、ランサムウェア攻撃で全顧客データを失う

    デンマークのクラウド・ホスティング・プロバイダーであるCloudNordicとAzeroCloudが、ランサムウェア攻撃を受けて全ての顧客のアクセスが不能に陥る事態になりました。

    「残念なことに、8月18日(金)04:00にCloudNordic/AzeroCloudはランサムウェア攻撃を受け、ハッカーによりすべてのシステムが封鎖されました」と、両社はそれぞれのホームページ上で声明を発表しました。「ホームページ、電子メールシステム、顧客システム、顧客のウェブサイトなど。すべてです。侵入によってCloudNordic/AzeroCloudは完全に麻痺し、顧客にも大きな打撃を与えることになりました」

    デンマークのマスコミは、”数百 “のユーザー企業に影響が及んだと報じています。AzeroCloudとCloudNordicのディレクターであるMartin Haslund Johansson氏は、Radio4の取材に対し、「非常に悲しい」と語っています。
     
    (続きはこちら)
    https://cafe-dc.com/security/danish-hosting-firms-lose-all-customer-data-in-ransomware-attack/

    2: ジオビブリオ(大阪府) [ニダ] 2023/08/28(月) 20:08:25.19 ID:3iFY+u3K0
    怖すぎる

    画像の説明文

    コメント(16)  
    hacker-2300772_640

    1: グリコミセス(大阪府) [US] 2023/08/15(火) 11:08:00.91 ID:Mw3UYdec0 BE:323057825-PLT(12000)
    「ずさんなセキュリティ」「無責任」──不正アクセス巡り、米Microsoftへの批判噴出

     Microsoftのクラウドサービスを利用していた米国務省や商務省の電子メールアカウントが、 不正アクセスの被害に遭っていたことが分かった。 ハッカー集団はクラウドサービスにアクセスするための暗号鍵を入手し、 Microsoftのシステムの脆弱性を悪用していたとされ、 Microsoftに対して「セキュリティ慣行がずさん」「無責任」などと非難する声が上がっている。

    (続きはこちら)
    https://www.itmedia.co.jp/news/articles/2308/15/news065.html

    4: アクチノポリスポラ(兵庫県) [DK] 2023/08/15(火) 11:10:22.18 ID:MybQubCq0
    これを受けての国産クラウド?

    画像の説明文

    コメント(22)  
    computer-g7175f0c22_640

    1: すらいむ ★ 2022/12/31(土) 20:48:41.31 ID:FuAdegEv
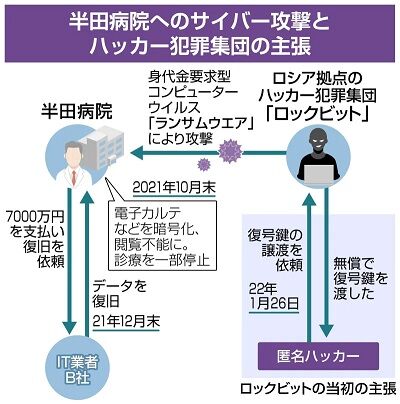
    「解除不可能」ロシア・ハッカー犯罪集団のコンピューターウイルスはなぜ解除できたのか? サイバー攻撃を受けた徳島・半田病院、復旧の裏で起きていたこと【前編】

     2021年10月、徳島県つるぎ町の町立半田病院が、ロシアを拠点とするハッカー犯罪集団からサイバー攻撃を受けた。
     身代金要求型の「ランサムウエア」と呼ばれるコンピューターウイルスによる攻撃で、電子カルテなどのデータが盗まれ暗号化されてしまい、病院機能がダウンした。
     ウイルスは高度な暗号技術が使われており、身代金を支払わないと「解除は不可能」とされる。
     病院は「身代金は支払わない」と表明し、東京都内のIT業者に調査とシステムの復旧を依頼、2カ月後には復旧して全診療科が再開した。
     解除不可能なウイルスは一体どのようにして解除できたのだろうか―。
     ハッカー犯罪集団、復旧を請け負ったIT業者らに取材を敢行し、その「謎」に迫った。(共同通信=角亮太)

    origin_1

    (以下略、続きはソースでご確認ください)
    https://nordot.app/977511889856217088

    3: 名無しのひみつ 2022/12/31(土) 21:19:32.42 ID:Yq2SWtAt
    続き読んだけど面白かったぞ

    画像の説明文

    コメント(11)  
    hacking-g3284fd584_640

    1: ニトロソモナス(秋田県) [US] 2022/08/05(金) 15:54:12.15 ID:7co8k+LM0● BE:194767121-PLT(13001)
    福岡県太宰府市の店舗の無線LAN(無線通信によるネットワーク)に不正に侵入し、プリンターで卑猥な画像など約100枚を印刷した疑いで45歳の男が書類送検されました。

    軽犯罪法違反などの疑いで書類送検されたのは、福岡県大野城市の会社員の男(45)です。

    警察の調べによりますと、男は自分のノートパソコンを使って太宰府市にあるディスカウントストアの無線LANに不正に侵入し、この店舗内に設置されたプリンターで卑猥な文言や女性の裸の画像などが印された紙を約100枚印刷し、業務を妨害した疑いです。

    (続きはこちら)
    https://news.yahoo.co.jp/articles/de6df717373ac37cdc3c362a57debe9d549c3385

    3: フランキア(大阪府) [ニダ] 2022/08/05(金) 15:55:12.96 ID:YpSVaD3I0
    何でバレたん

    画像の説明文